
3DEXPERIENCE平台安全:六大核心支柱
日期:2026-10-26 发布者: 3DEXPERIENCE 浏览次数:次
当工程团队将产品数据与协同工作流迁移至云端时,有一个问题总会被提及:
我们的数据安全吗?
对于管理知识产权、工程设计以及其他敏感信息的企业而言,云安全远不止防范未授权访问,它还涵盖隐私保护、法规合规、服务可用性、软件质量以及人工智能的合规可信使用。
达索系统通过可信中心(Trust Center)的六大维度应对上述关切:安全、法规合规、质量、隐私、可用性与可信 AI。
这六大支柱协同运作,构成一套完善的客户信任框架。与此同时,云端安全遵循责任共担模型:达索系统负责保护平台及其底层基础设施,而客户需要自行负责环境的配置与使用方式。
本文是一场围绕 3DEXPERIENCE 平台人工智能、云计算与安全主题线上研讨会的核心内容摘要。
一览:3DEXPERIENCE 的安全思路
3DEXPERIENCE平台的云安全方案融合了安全左移(安全设计)实践、漏洞测试、事件响应、隐私管控、质量管理、高弹性基础设施以及可信 AI 原则。
不过,上云并不代表企业可以不再关注安全。
客户仍然需要合理管理用户、权限、设备以及自有数据。厘清服务商责任边界与客户责任边界,是评估任意云平台最重要的一环。
责任共担模型
在介绍六大支柱之前,先要理解一个基础概念:云安全属于责任共担。
达索系统责任共担模型,明确界定达索系统与客户双方在运行安全及合规方面各自承担的职责。
客户责任范围包括:
客户自有数据
终端设备与端点
身份与访问管理
达索系统责任范围包括:
应用程序
操作系统
虚拟化层
计算、网络、存储等物理资源
物理数据中心
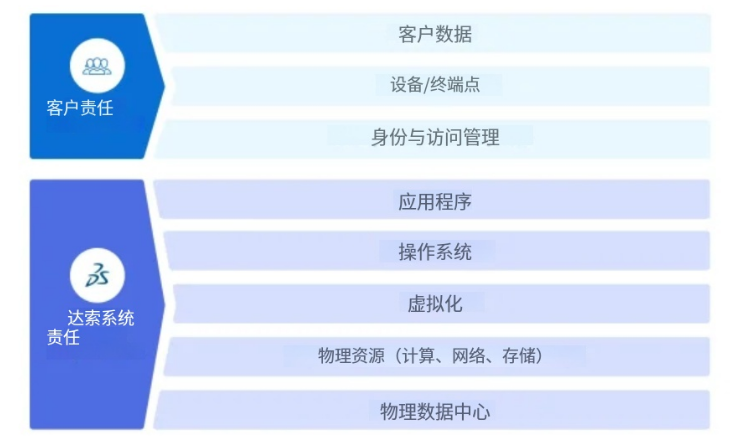
通俗来讲:达索系统负责保护云服务以及支撑服务运行的基础设施;客户自行决定哪些人员可以访问自有数据、分配对应权限,并保障接入平台的设备安全。
这一边界区分至关重要。
即便云平台本身安全性很高,也无法阻止企业给用户分配超出业务所需的权限,或是未及时注销离职员工的访问权限。
3DEXPERIENCE 可信体系六大支柱
1. 安全
安全是绝大多数企业评估云平台时最先考量的层面,这一点毋庸置疑。
达索系统采用安全设计(Security by Design)理念,也就是将安全要求内嵌至软件开发与运维全生命周期,而非在开发完成后再追加安全措施。
安全体系包含如下举措:
安全软件开发规范
持续威胁监控
漏洞管理
静态应用安全测试(SAST)与动态应用安全测试(DAST)
软件成分分析
渗透测试
私有漏洞赏金计划
由达索系统计算机安全事件响应团队(CSIRT)执行安全事件响应
云端部署的 3DEXPERIENCE 平台拥有多项安全认证与评估,包含 ISO/IEC 27001:2022、ISO/IEC 27017:2015 认证。
安全建设的目标不是依赖单一防护手段,而是在平台全生命周期内搭建多层防护体系。
2. 法规合规
安全与合规联系紧密,但二者并不等同。
航空航天、汽车、生命科学、医疗器械以及其他强监管行业企业,针对信息存储、处理与管理有特定合规要求。
达索系统可信中心提供适用认证、法规要求与合规项目相关资料。现有资料涵盖《欧盟数据法案》、NIS2 指令、《网络弹性法案》、DORA 等法规内容。
但有一点需要明确区分:
服务商取得认证,并不自动代表客户满足合规要求。
企业仍需要判定哪些法规适用于自身所属行业、管辖地区以及业务流程,并据此配置、使用平台。
因此可信中心是 IT、安全、法务、质量与合规团队评估 3DEXPERIENCE 的重要参考资源。
3. 质量
决定云平台可信度的因素,不只有安全。
软件质量、开发规范与持续改进机制同样发挥关键作用。
达索系统搭建质量管理体系(QMS),将质量要求嵌入软件开发生命周期。这套支撑 3DEXPERIENCE平台的质量管理体系通过 ISO 9001:2015 认证,覆盖设计、开发、部署、云端运维以及技术支持等活动。
对于处于强监管环境下的企业,质量管理体系还可以支撑验证确认、可追溯性以及受控流程相关要求。
也就是说,可信不只是阻止未授权人员访问数据,还依靠标准化流程交付稳定可靠的软件,并持续迭代优化。
4. 隐私
安全用于保护信息免遭未授权访问;隐私聚焦个人信息的采集、处理与管理方式。
达索系统搭建数据隐私管理体系,包含专项治理机制、员工培训以及技术和管理管控措施。云端 3DEXPERIENCE平台同时取得 ISO/IEC 27701:2019 隐私信息管理认证、ISO/IEC 27018:2019 公有云个人身份信息管控认证。
隐私要求会随信息类型、企业运营所在管辖区域产生差异。
企业应当思考这些问题:
哪些个人信息会被处理?
采集信息的用途是什么?
哪些人员可以访问这些信息?
信息在哪里完成处理?
适用哪些隐私法规?
工程企业和客户、供应商以及其他外部合作方协同工作时,厘清上述问题尤为关键。
5. 可用性
只有团队在需要时能够正常访问平台,安全防护才有实际意义。
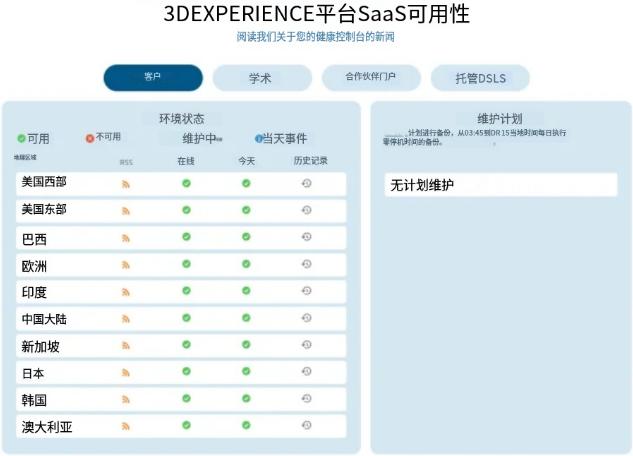
3DEXPERIENCE 云端可用性依托云运维、监控、弹性基础设施与冗余机制保障业务连续性。达索系统还通过健康控制台(Health Console)向客户开放云服务状态与维护信息查询入口。
平台基础设施分布在多个地理区域,3DEXPERIENCE 数据中心覆盖美洲、欧洲以及亚太地区。
可用性同样遵循责任共担原则。
云服务商可以维护高弹性基础设施,但客户仍需要考虑自身互联网接入、终端设备、身份认证流程以及内部业务连续性预案。
6. 可信 AI
人工智能为可信体系带来全新维度。
随着 AI 越来越多地嵌入工程与协同工作流,企业不仅要了解 AI 能够实现什么能力,还要清楚 AI 的治理规则。
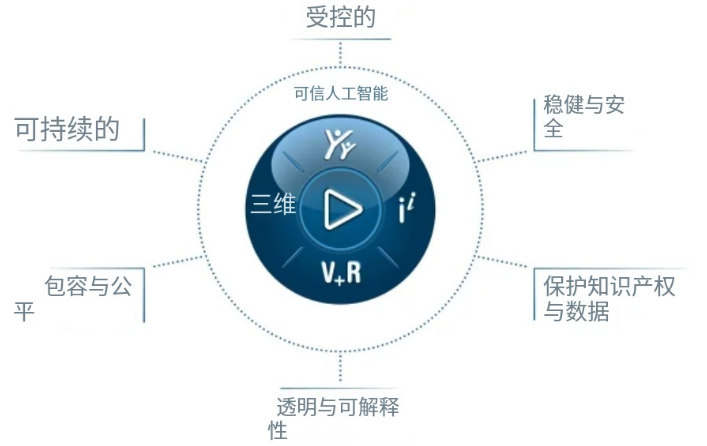
达索系统可信 AI 框架基于六大原则:
人工监督与管控
稳健性、安全与隐私保护
知识产权与数据保护
透明性与可解释性
包容性与公平性
可持续性
其中人工监督这一点,对于工程场景尤为重要。
AI 可以协助信息检索、内容摘要、自动化执行部分操作、辅助决策。但用户仍需要结合自身业务场景,复核并验证 AI 输出结果。
达索系统同步发布文档,说明各项 AI 功能的设计用途,提升 AI 功能在解决方案中应用方式的透明度。
客户数据与 AI 相关说明:
这是企业评估 AI 功能时最需要关注的问题之一。
不要笼统预判客户数据的处理方式,企业需要查看对应 AI 功能、适用合同条款、数据治理文档以及部署环境。
达索系统说明,旗下 AI 能力遵循隐私设计(Privacy by Design)与安全设计(Security by Design)原则,配套管控措施保障信息的保密性、完整性与知识产权安全。
AI 功能与对应条款会持续更新,评估特定 AI 能力如何处理企业数据时,查阅该功能最新文档是最佳方式。
为什么中小型企业同样需要关注这套体系?
安全对于中小型企业而言挑战尤为突出。
自建本地机房,需要投入资源维护服务器、操作系统更新、安全补丁、备份、监控、访问管理以及事件响应。
迁移至云平台,不会完全消除安全相关责任,只是改变责任归属。
云服务商承接绝大部分底层基础设施与运维安全工作。客户可以把资源聚焦在自己可控的领域,例如:
用户身份与权限
数据治理
终端安全
员工安全意识
内部管理制度
业务连续性方案
在对比云方案与本地部署方案时,这份责任划分是重要考量点。
启用 3DEXPERIENCE 云之前需要自问的 10 个问题
在将工程数据迁移上云前,企业需要评估:
平台将存储哪些类型的数据?
哪些人员可以查看、修改或者共享这些数据?
用户角色与权限如何管理?
员工离职时,访问权限如何复核与注销?
用户设备是否启用合适的安全防护措施?
企业适用哪些法规或认证要求?
数据托管与处理地点在哪里?
计划启用哪些 AI 能力?
对应 AI 能力适用哪些合同与数据治理条款?
IT、安全、法务、质量团队是否已经审阅可信中心相关文档?
借助这些问题,可以把泛泛的 “云安全” 讨论转化为贴合企业实际需求的落地评估。
构建基于云端的工程可信体系
3DEXPERIENCE 的安全能力,并不依赖单一功能或者某一张认证证书。
它是多项技术、管理与治理机制协同落地的成果,涵盖安全软件开发、漏洞测试、隐私保护、质量管理、弹性基础设施以及负责任 AI。
同等重要的一点:安全是责任共担的。
更有价值的问题不是简单问一句:
“云安全吗?”
企业更应该思考:
“服务商落地了哪些防护手段,哪些责任仍由我方承担,我们如何日常管理自有数据与用户?”
厘清责任边界,是做出云端工程化转型明智决策的第一步。
如果你想评估 3DEXPERIENCE 是否匹配企业的安全、协同与数据管理需求,可以联系智诚科技ICT团队沟通现有环境与业务诉求。
常见问答
3DEXPERIENCE平台安全吗?
平台配备多重安全防护手段,包含安全设计实践、漏洞测试、威胁监控、事件响应以及弹性云基础设施。但整体安全效果同时取决于客户如何管理用户、数据、设备以及访问权限。
谁负责3DEXPERIENCE Cloud的安全?
安全遵循责任共担模型。达索系统负责应用程序以及底层云基础设施;客户负责自有数据、终端设备以及身份访问管理。
达索系统会进行漏洞测试吗?
是的。安全体系包含静态应用安全测试 SAST、动态应用安全测试 DAST、软件成分分析、渗透测试以及私有漏洞赏金计划。
3DEXPERIENCE能支持受监管组织吗?
平台以及达索系统可信中心提供认证、评估资料与合规资源,可以辅助企业满足监管要求。但企业必须自行判定哪些法规适用于自身行业、地域和使用场景。
AI会取代工程师吗?
不是。达索可信 AI 原则强调人工监督与管控。AI 用于辅助人员决策,合适的人工审核环节必不可少。
我在哪里可以找到关于3DEXPERIENCE安全的更多信息?
达索系统可信中心持续更新安全、隐私、质量、法规合规、可用性、可信 AI 相关资料,包含认证、评估报告以及其他资源。
部分文章来源网络或用户投稿,如有侵权请联系本站删除!
获取SW正版免费试用,有任何疑问咨询热线:400-886-6353或 联系在线客服
未解决你的问题?请到「问答社区」反馈你遇到的问题,专业工程师为您解答!
- 相关内容
- 推荐产品
-
如何使用 3DEXPERIENCE SIMULIA 开展热电‑应力耦合分析
-
3DEXPERIENCE R2026x FD04实操教程:自然形状应用修复不完整中面曲面
-
3DEXPERIENCE装配中面网格:差异化网格参数 + 加厚渲染校验壳截面教程
-
如何根据图片创建 SOLIDWORKS 3D模型?
-
使用 SOLIDWORKS设计蜂窝键盘腕托并进行 3D打印
-
进阶使用 3DEXPERIENCE 仿真分析师角色

 SOLIDWORKS多功能插件ICTbox
智诚科技工业服务项目承接
智诚科技ICT专注机械设计、仿真分析、电气开发、PLM实施、二次开发,专业工程师团队外包落地,助力企业降本增效